
Informationssicherheit · Compliance · Managed IT aus Kassel
Informationssicherheit, die im Audit besteht und im Alltag funktioniert.
Wir bauen Informationssicherheit so auf, dass sie Kunden, Auditoren und Angreifern standhält. Für den Mittelstand und für kleine Unternehmen, bundesweit.
Anforderungen erfüllen
Kunden verlangen Nachweise, NIS2 steht im Raum oder ein Zertifikat ist das Ziel. Wir bringen Sie strukturiert dorthin.
Sicher arbeiten
Sie wollen Angriffe früh erkennen und Ihre IT zuverlässig betreiben, ohne eigene Sicherheitsabteilung.
Aktuell · BAFA-Förderung: Anträge für den geförderten CyberRisikoCheck müssen bis 31.12.2026 eingereicht sein. Vorher ist ein Informationsgespräch nötig, planen Sie Vorlauf ein. Jetzt Termin sichern →
Aktuell · Cyber Resilience Act: Seit 11.09.2026 müssen Hersteller aktiv ausgenutzte Schwachstellen melden. CRA-Selbstcheck →
Was beschäftigt Sie gerade?
Ein Kunde hat uns einen Sicherheitsfragebogen geschickt. →
Wir beantworten ihn mit Ihnen und schließen die Lücken, die er aufdeckt.
Wir wissen nicht, ob NIS2 uns betrifft. →
Sektor, Größe und Lieferkette entscheiden. Wir klären das mit Ihnen.
Unsere Cyberversicherung verlangt Nachweise. →
MFA, Backup, Überwachung: Wir setzen um, was Versicherer abfragen, und dokumentieren es.
Wir möchten wissen, wo wir stehen. →
Der CyberRisikoCheck zeigt in einem Termin, wo Sie handeln sollten. BAFA-förderfähig.
Wir entwickeln Produkte mit digitalen Elementen. →
Der Cyber Resilience Act bringt Pflichten für Sicherheit, Updates und Meldungen.
Uns fehlt jemand, der Informationssicherheit verantwortet. →
Ein externer ISB übernimmt die Rolle, mit festem Ansprechpartner.
Noch nicht sicher was Sie brauchen?
Was Sie brauchen, hängt davon ab, wo Sie gerade stehen.
Nicht jedes Unternehmen braucht das Gleiche. Manchmal geht es darum, die eigene IT-Sicherheit zunächst einmal einzuordnen. Manchmal stehen konkrete Anforderungen wie NIS2 oder ISO 27001 im Raum. Und manchmal fehlt vor allem die Zeit oder ein fester Ansprechpartner.
Wir unterstützen Sie dort, wo Sie gerade stehen. Von der ersten Analyse über die Umsetzung bis zur laufenden Betreuung.
Was wir für Sie übernehmen können
Von der Informationssicherheit über laufendes Security Monitoring bis zur IT Betreuung.
Sicherheit aufbauen
Compliance & Informationssicherheit
Sicherheit strukturiert aufbauen und Anforderungen erfüllen.
Sicherheit im Blick behalten
Security Monitoring
Ihre IT und Systeme laufend überwachen und Risiken früh erkennen.
IT zuverlässig betreiben
IT Betreuung & Managed IT
IT Betrieb, Support und Monitoring aus einer Hand.
Ergänzende Leistungen
CyberRisikoCheck
Pentest & Schwachstellenscan
Security Awareness
Eigene Softwarelösungen
Wir kennen beide Seiten des Audits.
Über 50 Zertifizierungsaudits aus Prüfersicht
Berater aus unserem Team haben als Lead Auditoren über 50 Zertifizierungsaudits nach ISO 27001 für akkreditierte Zertifizierungsstellen durchgeführt. Wir wissen, worauf es im Audit ankommt. Organisationen, die wir beraten, auditieren wir nicht.
100 % Zertifizierungsquote
Alle Kunden, die wir bis zum Zertifizierungsaudit begleitet haben, haben es bestanden und wurden zertifiziert. Stand November 2026.
Selbst nach ISO 27001 zertifiziert
Unser eigenes ISMS ist von TÜV Rheinland zertifiziert. Wir arbeiten nach den Regeln, die wir empfehlen.
BAFA-registriert
Als registriertes Beratungsunternehmen kann unsere Beratung gefördert werden.
Neu · Cyber Resilience Act
Ist der Cyber Resilience Act für Ihr Unternehmen relevant?
Wenn Sie Software, Maschinen oder andere digitale Produkte entwickeln oder vertreiben, kann der CRA neue Anforderungen an Sicherheit, Schwachstellenmanagement und Dokumentation mit sich bringen.
Wir helfen Ihnen dabei, einzuordnen, was für Ihr Produkt gilt und was Sie konkret vorbereiten müssen.
Branchen und aktuelle Anforderungen
Jede Branche hat eigene Anforderungen. Wir kennen sie.
Ob Maschinenbau, SaaS, Energie, Logistik oder Finanzdienstleistungen: Wir helfen Unternehmen dabei, ihre Anforderungen einzuordnen und in konkrete Maßnahmen zu übersetzen.
Was unsere Kunden sagen
„
„Probleme nicht schön geredet. Ich bekomme funktionierende Lösungen und kann mich um mein Geschäft kümmern.“
„Ich bin kein IT-Banause — ich finde das Thema spannend, und in vielen Bereichen ist IT auch Chefsache. Aber bei den lebenswichtigen IT-Security-Fragen komme ich mit meinem begrenzten Detailwissen schnell an Grenzen. Dafür habe ich Timm und sein Team. Dinge werden schnell gelöst.“
Stefan Z.
Geschäftsführer · Google-Bewertung
„Wir werden jederzeit so gut betreut und beraten, wie ich es bei noch keinem anderen IT-Unternehmen erlebt habe. Die individuellen Anforderungen stehen immer im Mittelpunkt. Reaktionen auf Probleme und Anfragen erfolgen innerhalb kürzester Zeit.“
Jessica H.
Kundin seit 2 Jahren · Google-Bewertung
„Ist ein absolut fairer und fähiger IT-Spezialist. Macht keine Knebelverträge und rechnet nur seine wahre Leistung ab.“
Turan S.
Google-Bewertung
„Sicherheit zum kleinen Preis für uns als kleines Unternehmen. Ich kann mich nur bei Timm Vollmer und seinem Team für die super schnelle und freundliche Abwicklung bedanken.“
Inneneinrichter Stephan
Kleinunternehmer · Google-Bewertung
5,0 bei Google · 11 Bewertungen · Stand November 2026. Die Bewertungen veröffentlicht Google, wir prüfen nicht, ob sie von Kunden stammen.
Echte Menschen, kein Callcenter
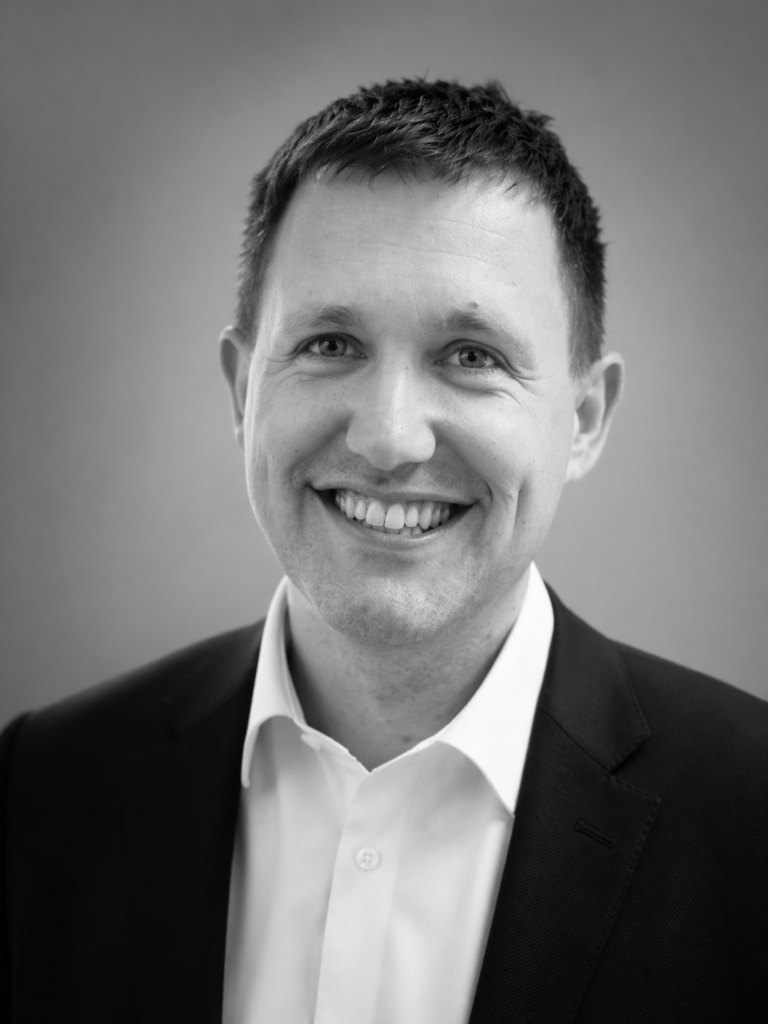
Timm Vollmer
Gründer & Geschäftsführer
"Ich bin meistens bei Kunden vor Ort oder im Audit. Am Telefon sind Philipp und Jan, die Ihre Situation genauso gut kennen. Bei wichtigen Fragen bin ich abends trotzdem erreichbar."
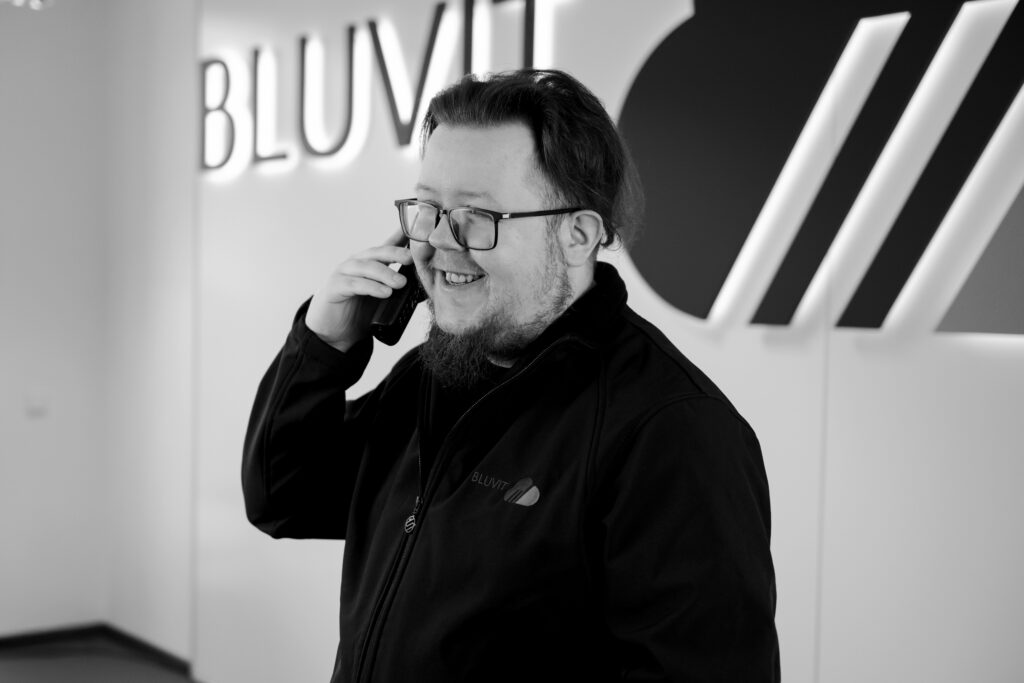
Philipp
Regulatorik & Kundenbetreuung
„Wenn Sie anrufen, bin meistens ich dran. Ich weiß, was in Ihrem letzten Audit stand.“
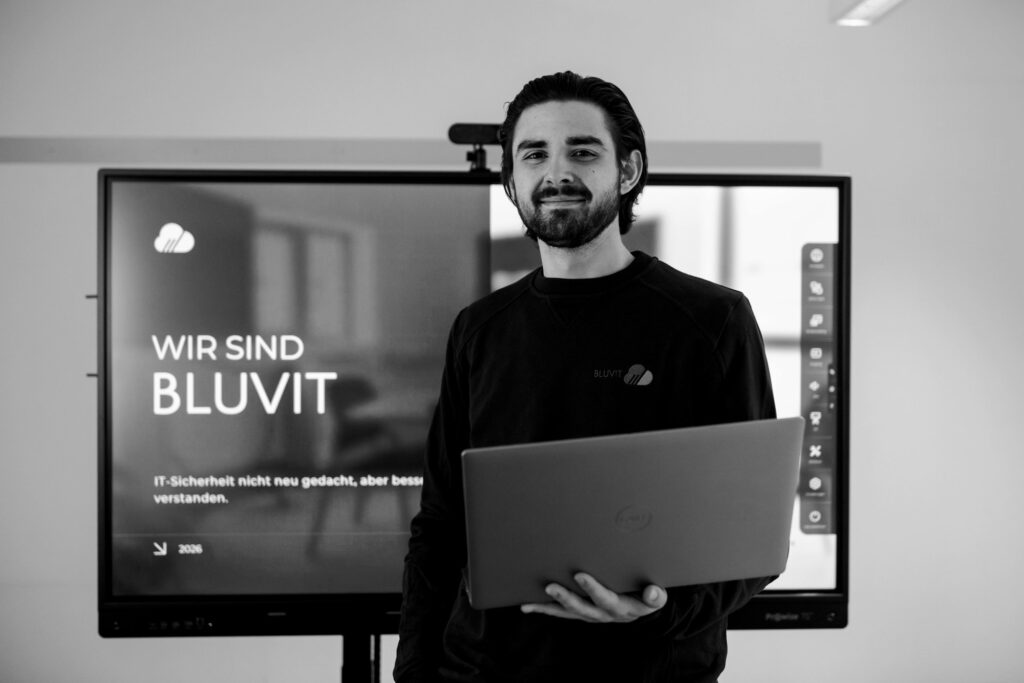
Jan
IT-Sicherheitstechnik & Incident Response
„Wenn etwas brennt, bin ich der, der es löscht. Am liebsten aber, bevor es überhaupt brennt.“
Häufige Fragen
01
Betrifft uns NIS2?
Das hängt von zwei Kriterien ab, die zusammen erfüllt sein müssen. Ihr Unternehmen ist in einem der 18 NIS2-Sektoren tätig. Und es hat mindestens 50 Beschäftigte oder mehr als 10 Mio. € Umsatz und mehr als 10 Mio. € Bilanzsumme. Für einige Einrichtungen gilt NIS2 unabhängig von der Größe. Das Gesetz gilt seit 6. Dezember 2025 für rund 29.500 Einrichtungen. Betroffene Einrichtungen müssen sich grundsätzlich spätestens drei Monate, nachdem sie erstmals als besonders wichtige oder wichtige Einrichtung gelten, beim BSI registrieren. Für Unternehmen, die bereits mit Inkrafttreten am 6. Dezember 2025 betroffen waren, endete diese Frist grundsätzlich Anfang März 2026. Auch wer nicht selbst betroffen ist, bekommt NIS2-Anforderungen oft über Kunden in der Lieferkette. Ob und wie das für Sie gilt, klären wir im Erstgespräch.
02
Was kostet IT-Sicherheit?
- CyberRisikoCheck: 500 Euro netto, Festpreis
- Security Monitoring (SOC): ab 50 Euro monatlich
- Externer ISB: ab 140 Euro monatlich
- Penetrationstest: 2.000 bis 10.000 Euro, je nach Umfang
- ISMS-Einführung: ab 4.000 Euro
Was für Sie konkret sinnvoll ist, klären wir im kostenlosen Erstgespräch.
03
Wie läuft das Erstgespräch ab?
15 bis 30 Minuten, telefonisch, per Video oder vor Ort in der Region Kassel. Es gibt kein Angebot vorab und keinen langen Fragebogen, nur ein Gespräch darüber, wo Sie stehen.
04
Was ist ein SOC und brauchen wir das?
Ein Security Operations Center überwacht Ihre IT-Systeme rund um die Uhr auf verdächtige Aktivitäten. Unser SOC-Service erkennt verdächtiges Verhalten frühzeitig und leitet innerhalb vereinbarter Reaktionszeiten Gegenmaßnahmen ein, zum Beispiel die Isolation betroffener Geräte. Gerade für kleine Unternehmen ohne eigene IT-Sicherheitsabteilung schließt das eine Lücke, die Antivirenprogramme allein nicht abdecken. Bereits ab 50 Euro pro Monat für Unternehmen mit bis zu 100 Mitarbeitern.
05
Brauchen wir eine ISO 27001-Zertifizierung?
Nicht unbedingt, aber sinnvoll, wenn Kunden oder Partner sie verlangen oder Sie in einem regulierten Umfeld arbeiten. Für viele Mittelständler reicht ein ISMS ohne Zertifizierung als erster Schritt.
06
Können wir klein anfangen?
Ja, das empfehlen wir sogar. Rund 90 Prozent der 2025 angezeigten Ransomware-Angriffe in Deutschland trafen kleine und mittlere Unternehmen. Der CyberRisikoCheck für 500 Euro zeigt in einem Termin, wo Sie stehen, und ist BAFA-förderfähig.
Ihre Frage war nicht dabei? Stellen Sie sie uns direkt, im kostenlosen Erstgespräch.
ECHTE MENSCHEN. KEIN CHATBOT. KEIN CALLCENTER.
Bereit für den ersten Schritt?
ANRUFEN
0561 9402 6666
Mo–Fr 08:00–16:30
BLUVIT
IT-Sicherheit aufbauen. Zusammen.
© 2026 BLUVIT GmbH. Alle Rechte vorbehalten.